

ポイント
- 実損データ分析 - WTWが12年間で収集した4,650件超/6.55億ドルの実際の保険金請求データを分析。平均損失240万ドル、中央値7万ドルと大きな乖離。
- 第三者リスクが最大 - データ侵害の約40%が外部委託先に起因。サードパーティのセキュリティ侵害が33%を占め、サプライチェーン管理の脆弱性が最大のリスク源。
- ランサムウェアの実態 - 身代金要求額430万ドルに対し実際の支払いは160万ドル。事業中断損失が全体の50%を占め、身代金自体は18%のみ。
- 業界別被害の特徴 - ヘルスケア19%、製造業12%、教育・IT通信各9%の順。業界特性により被害パターンや損失規模に明確な違いが存在。
- 3層統合アプローチ - Assess(評価)、Protect(防御)、Respond(対応)の循環的フレームワークで、保険手配に留まらない包括的リスク管理を実現。
- リスクの財務定量化 - Cyber Quantifiedツールで発生確率と財務影響を確率分布として算出。財務数値に変換し、意思決定を支援。
- 継続的改善サイクル - 3層が相互連携し、評価→防御→対応→次の評価精度向上という循環を生み出し、段階的にレジリエンスを強化。
はじめに
サイバー攻撃は今や、あらゆる企業が直面する最重要経営リスクの一つとなっている。2024年のChange HealthcareやCrowdStrikeの事例が示すように、単一のインシデントが業界全体、さらには社会インフラ全体に波及する時代を迎えている。このような環境下で、企業は限られたリソースの中で最適なセキュリティ投資を行い、増大するリスクに対処しなければならない。
しかし、サイバーセキュリティ対策の効果を測定し、投資判断を行うことは容易ではない。多くのセキュリティベンダーは技術的な脅威情報を提供し、コンサルティング会社はベストプラクティスを推奨するが、これらの情報だけでは「実際にどの程度の損失が発生するのか」 「どの対策が最も費用対効果が高いのか」という経営判断に必要な問いに答えることは困難である。
WTWは、グローバル保険ブローカーとしての独自の立場から、この課題に対する一つの見解を提供する。我々が2013年から2025年にかけての12年間、90カ国以上で発生した保有する4,650件を超える実際のサイバー保険金請求データは、推測や予測ではなく、企業が実際に経験した損失と、その回復過程を記録したものである。この「実損データ」こそが、効果的なリスク管理戦略を構築する上での最も信頼できる基盤となる[1]。
本稿の前半(第1~3章)では、WTWの保険金請求データ分析から明らかになったサイバー被害の実態を詳細に解説する。被害類型別の損失規模、発生要因の分析、業界別の傾向など、実際の数値に基づく知見を提示する。後半(第4~7章)では、これらのデータから導き出された教訓を踏まえ、WTWが提供する体系的なサイバーセキュリティ対策サービスを紹介する。リスク評価から改善実装、効果測定まで、実効性の高いリスク管理への具体的なアプローチを示す。
第1章 WTWの保険金請求データについて
1.1 分析対象データの概要
WTWは、グローバル保険ブローカーとして、2013年から2025年1月までの約12年間にわたり、サイバー保険に関する4,650件以上の保険金請求データを収集・分析している。このデータセットは90カ国以上にわたる実際の保険金支払い案件から構成されており、総保険金支払額は6億5,500万USドル(以降、単にドルと表記)に達している。
このような包括的な実損データは、一般的なセキュリティベンダーやコンサルティング会社では入手困難な貴重な情報資産である。セキュリティベンダーが提供する脅威情報や攻撃手法の分析とは異なり、WTWのデータは「実際に企業が被った財務的損失」と「保険による補償の実態」を示している点に大きな特徴がある。
図表1に示す通り、分析対象となった保険金請求の平均損失額は240万ドル、中央値は49万6,500ドルとなっている。この大きな乖離は、一部の大規模インシデントが全体の損失額を押し上げていることを示している。実際、最大の損失案件は3億3,100万ドルに達しており、損失額が1,000万ドルを超える案件は、全体の4%に過ぎないが、総損失額の91%を占めている。
図表1:全サイバー保険請求の統計
| 請求件数 | 最大 | 中央値 | 平均 | 保険会社支払総額 | |
|---|---|---|---|---|---|
| 全サイバー | 4650+ | $331m | $496.5k | $2.4m | $655m+ |
1.2 データから見える全体傾向
図表2は、2015年から2024年にかけてのサイバー保険金請求通知件数の推移を示している。2015年の約50件から2024年には約850件へと着実に増加しており、特に2020年以降の増加が顕著である。グラフ上に示された主要イベントとして、2023年のCrowdStrike / Change Healthcare[2]、MoveIT[3]、Solarwinds[4]、Pixel tracking[5]などが、請求件数の急増に寄与していることが分かる。
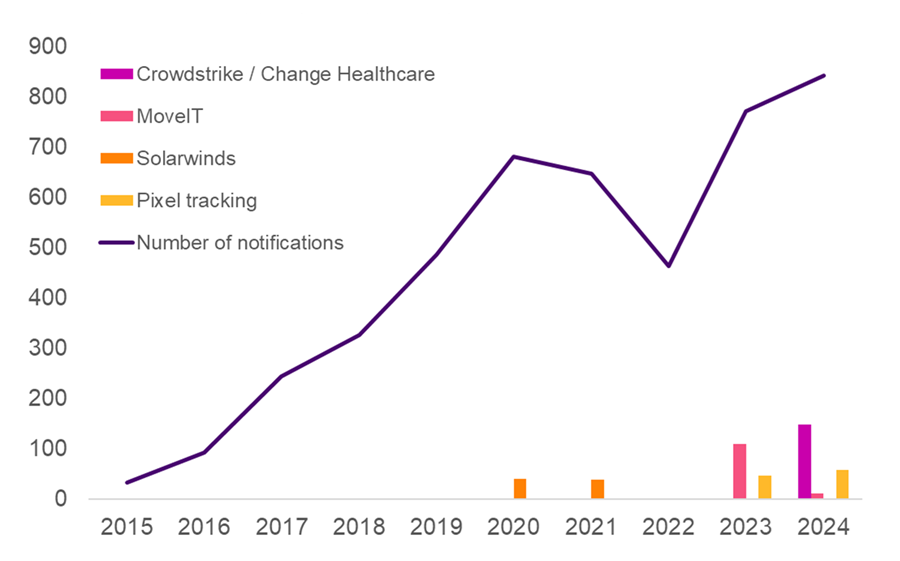
図表2:年次推移と主要イベント
2024年の動向として特筆すべきは、Change HealthcareとCrowdStrikeという2つの大規模インシデントの影響である。図表3の円グラフが示すように、Change Healthcareが11%、CrowdStrikeが7%、Tracking Pixelが7%を占め、これら3つの大規模インシデントだけで全体の25%に達している。これは、各業界が保有するデータの機密性、事業継続への依存度、規制要件の厳格さなど
を反映していると考えられる。
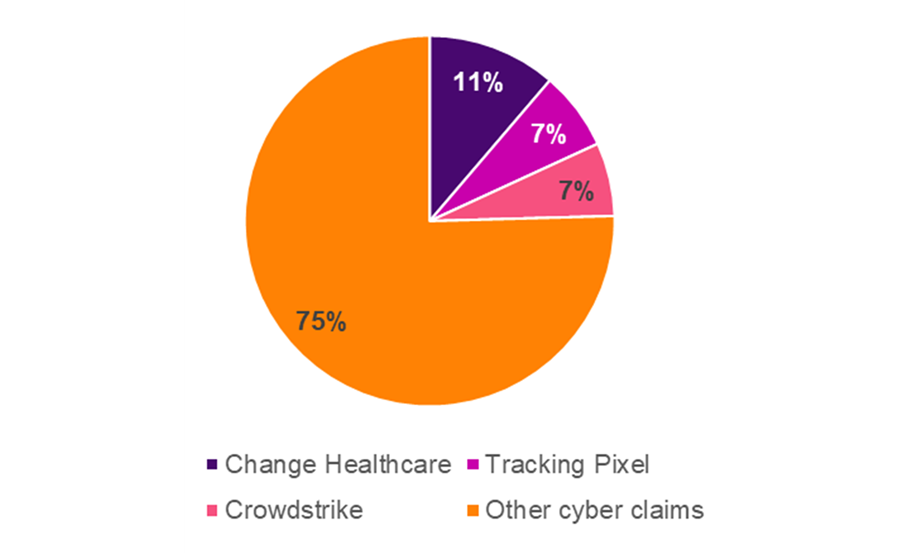
図表3:2024年サイバー通知件数
被害類型別の分析では、図表4のバブルチャートが重要な洞察を提供する。データ侵害(Malicious data breach)が最も頻度が高く(縦軸の位置)、かつ総損失額も最大(バブルのサイズ)となっている。ランサムウェア(Ransomware)は頻度では2番目だが、平均損失額(横軸)では高い水準を示している。非悪意的なシステム障害は、頻度は低いものの、平均損失額が高額となる傾向がある。
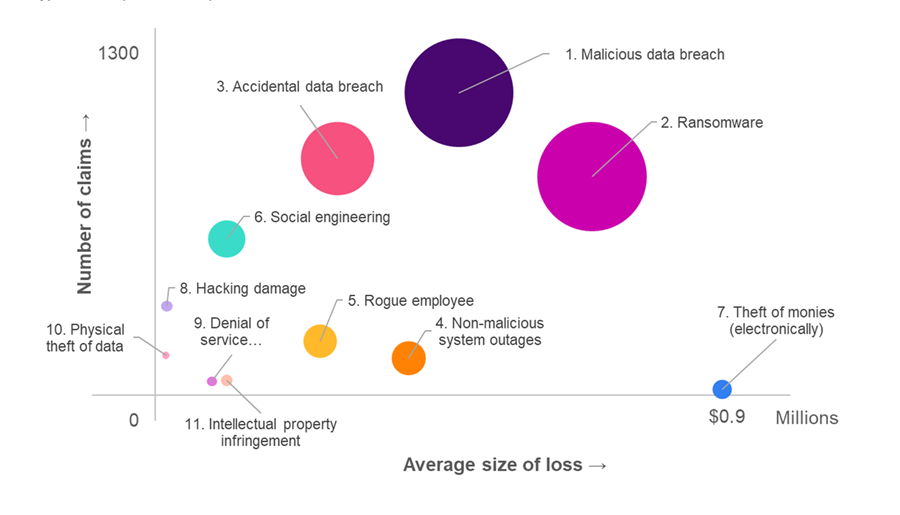
図表4:損失タイプ別の頻度と平均損失額
業界別の被害状況[6]については、ヘルスケア業界が全体の19%と最も高い割合を占め、製造業(12%)、教育(9%)、IT・通信(9%)、保険(8%)、小売・卸売(8%)が続く。この分布は、各業界が保有するデータの機密性、事業継続への依存度、規制要件の厳格さなどを反映していると考えられる。
これらのデータが示す重要な示唆は、サイバーリスクが全業界に共通する経営リスクとなる一方で、業界特性により被害パターンや損失規模に明確な違いが存在し、業界に応じた対策の必要性を示している。(続く)
本寄稿の全文(全21ページ)はご登録の上、ファイルをダウンロードしてご覧ください。
<寄稿全文のダウンロード方法>
右記のフォームにご記入、送信いただくと、ご登録いただいたメールアドレス宛にダウンロードページへのリンク含む「お申込み受付完了メール」をお送りします。そちらのページより、本レポートの全文(21ページ)がダウンロードいただけます。
なお、以下に該当する方のお申込みはご遠慮いただいております。予めご了承ください。
- 弊社と同種・類似の事業を運営されている企業の方、弊社としてお取引しかねるお客様、個人、個人事業主様のお申込み
- 身分・所属を偽っての申込み、他の方の代理でのお申込み
- ご所属の会社以外のメールアドレス、ご所属先が確認できないお申込み
*レポートの内容、テキスト、画像等の無断転載・複製・印刷・配布を固く禁止いたします。
脚注
- Cyber in Focus 2025 記事に戻る
- CrowdStrike / Change Healthcare:2024年に発生した大規模システム障害。CrowdStrikeのセキュリティソフトウェアの不具合により、医療機関を含む広範囲でシステムダウンが発生。Change Healthcareでは医療請求処理が停止し、米国の医療システムに甚大な影響を与えた事例 記事に戻る
- MoveIT:2023年に発生したファイル転送ソフトウェアの脆弱性を突いた攻撃 記事に戻る
- SolarWinds:2020年に発覚した史上最大級のサプライチェーン攻撃 記事に戻る
- Pixel tracking:ウェブサイトやメールに埋め込まれた極小画像(ピクセル)を使った追跡技術。 記事に戻る
- 業界別の被害状況は、第 3 章にて触れる 記事に戻る
執筆者
